01„Digitale Souveränität", aber für wen?
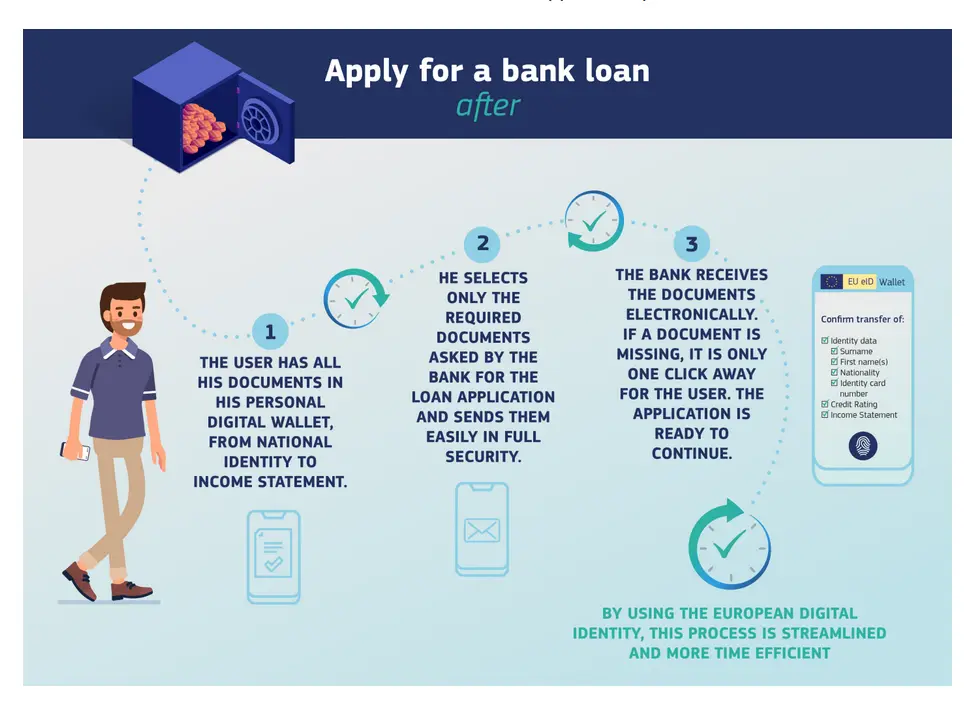
Die EUDI-WalletEUDI-WalletEuropean Digital Identity Wallet: eine EU-weite digitale Brieftasche für Ausweise, Zertifikate und Behördenidentität. Jeder EU-Mitgliedstaat muss bis Ende 2026 eine funktionsfähige Version anbieten. In Deutschland wird sie mit der BundID und der Deutschland-App verknüpft. klingt nach einem europäischen Gegenmodell zur Abhängigkeit von US-Konzernen. Eine App, mit der Bürger ihre Identität, Ausweise und Behördenkorrespondenz digital verwalten können, entwickelt von der EU, für EU-Bürger, auf EU-Infrastruktur. „Digitale Souveränität" ist das Schlagwort, das Ministerien und Kommissare gleichermaßen verwenden.
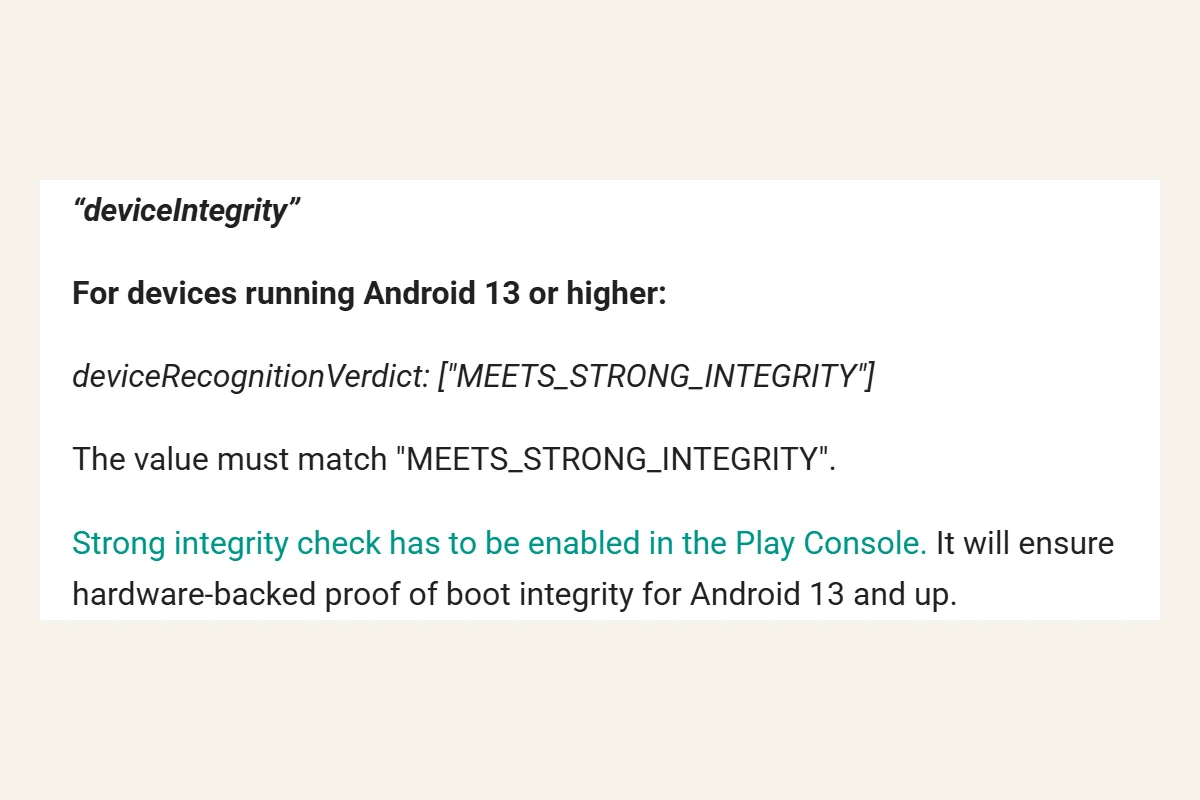
Die deutsche Architektur-Dokumentation des Bundesinnenministeriums schreibt für Android-Geräte allerdings das Integritätsniveau „MEETS_STRONG_INTEGRITY" vor.[1] Das ist ein konkreter Wert aus der Google Play Integrity API. Diese API läuft ausschließlich auf Geräten mit Google Mobile Services.
02 · Das technische Problem02EUDI-Wallet und Play Integrity API
Wenn eine App prüfen will, ob ein Gerät „vertrauenswürdig" ist, gibt es dafür grundsätzlich zwei Wege auf Android:
| API | Google-abhängig? | Kompatibel mit alternativen OS? | Datenschutz |
|---|---|---|---|
| Google Play Integrity API | Ja, proprietär | Nein: CalyxOS, LineageOS, /e/OS ausgeschlossen; GrapheneOS unter bestimmten Bedingungen eingeschränkt kompatibel (siehe Abschnitt 03) | Kontaktiert Google-Server bei jeder Prüfung; Google entscheidet, welche Geräte „vertrauenswürdig" sind |
| Android Hardware Attestation API | Nein, seit Android 8 on-device | Ja, GrapheneOS hat eigene Attestierungsinfrastruktur | Hardwaregebunden, kein Google-Backend-Kontakt erforderlich |
Die Play Integrity APIPlay Integrity APIEin proprietärer Google-Dienst, der prüft ob ein Android-Gerät „integer" ist, also unverändert, mit Google Play Store und Google-Diensten läuft. Früher hieß dieser Dienst SafetyNet. Geräte ohne Google Mobile Services erhalten dabei automatisch ein negatives Urteil. ist der Nachfolger von Googles SafetyNet. Sie fragt Googles Server, ob ein Gerät als vertrauenswürdig gilt. Ein Gerät ohne Google Mobile Services, also ohne Google Play Store, Gmail-Integration und Google-Dienste im Hintergrund, erhält dabei automatisch ein negatives Urteil.
Die Hardware Attestation APIAndroid Hardware Attestation APIEin offener Android-Standard seit Android 8, der die Sicherheit eines Geräts direkt über den Hardware-Chip (TEE oder Secure Element) nachweist, ohne Google-Server zu kontaktieren. GrapheneOS stellt Entwicklern verifizierte Boot-Keys bereit, um diesen Standard ohne Google-Backend zu nutzen. dagegen ist offen: Sie nutzt den Hardware-Sicherheitschip direkt, ohne Google-Backend. GrapheneOSGrapheneOSEin datenschutzorientiertes Android-Betriebssystem ohne Google-Dienste, entwickelt für Pixel-Geräte. Gilt unter Sicherheitsforschern als eine der härtesten Android-Varianten. Wird von Menschen genutzt, die Google bewusst meiden. stellt Entwicklern auf dieser Basis verifizierte Boot-Keys zur Verfügung, die eine Hardware-Attestierung ohne Google-Backend ermöglichen.[2] Der GrapheneOS Attestation Guide hält fest, dass Hardware Attestation robuster als Play Integrity sei, weil sie keine Blackbox-Abhängigkeit von einem US-Konzern erzeuge.[2]
Die deutsche Architektur-Dokumentation thematisiert das grundlegende Problem: Die Integritätsprüfung läuft über Googles Server, deren Backend ist für staatliche Stellen nicht einsehbar und nicht kontrollierbar.[1] Der Staat würde damit eine sicherheitskritische Entscheidung an eine proprietäre Infrastruktur delegieren, über die er weder Aufsicht noch Prüfmöglichkeit hat.
03Menschen, die Google bewusst verlassen haben
Die Nutzung von GrapheneOS, CalyxOSCalyxOSEin datenschutzfreundliches Android-Betriebssystem für Pixel- und Fairphone-Geräte, das Google-Dienste durch microG ersetzt., LineageOSLineageOSDas meistgenutzte alternative Android-Betriebssystem. Es unterstützt hunderte verschiedene Geräte und läuft ohne Google-Dienste. oder /e/OS/e/OSEin vollständig Google-freies Android-Fork, der von der gemeinnützigen Murena-Stiftung entwickelt wird und auf Datenschutz ausgelegt ist. ist eine bewusste Entscheidung für Datenschutz, oft von Menschen, die sich intensiv mit den Risiken von Google-Tracking befasst haben. Dazu gehören Journalisten, Aktivisten, Datenschutzbeauftragte und IT-Sicherheitsforscher.
Eine EUDI-Wallet mit Play-Integrity-Pflicht träfe diese Menschen: Wer Google verlassen hat, um staatlicher Überwachung und Konzerntracking zu entgehen, würde von staatlichen Diensten ausgeschlossen, es sei denn, er installiert Google zurück.
Workaround für GrapheneOS
GrapheneOS bietet die Möglichkeit, Sandboxed Google PlaySandboxed Google PlayEine Funktion von GrapheneOS, die Google Play Services in einer isolierten Sandbox ohne besondere Systemrechte betreibt. So können manche Apps genutzt werden, die Google-Dienste voraussetzen, ohne dass Google vollständigen Systemzugriff erhält. in einer isolierten Sandbox zu betreiben. Damit bestehen manche Integritätsprüfungen, aber nur mit geschlossenem Bootloader und ohne Garantie für Play-Integrity-Kompatibilität. Mehr dazu in unserem Artikel zu alternativen Android-Betriebssystemen.
04Welche Länder es besser machen und welche nicht
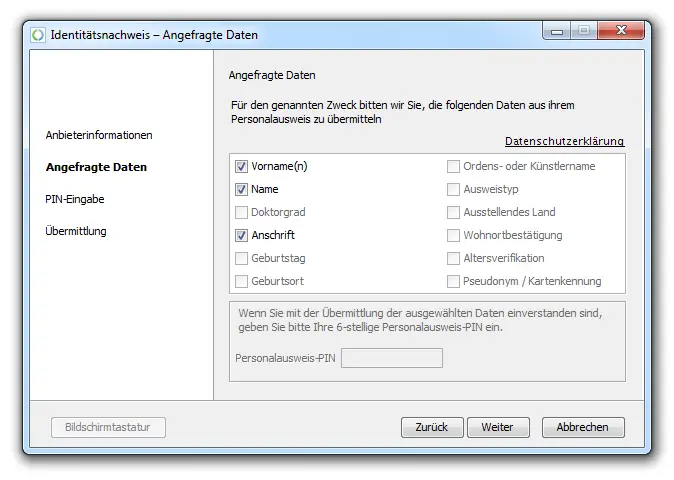
Die AusweisApp: Ein deutsches Positivbeispiel
Die staatliche AusweisApp ist auf F-DroidF-DroidEin alternativer App-Store für Android, der ausschließlich freie und quelloffene Software enthält, ohne Google Play Store. verfügbar und erfordert keine Google Play Services.[3] Sie kommt ohne Play-Integrity-Abhängigkeit aus, was den Betrieb auf GrapheneOS technisch ermöglicht.
ID Austria: Warnung statt Sperre
Österreichs staatliche eID-App zeigt beim Start auf alternativen Android-Systemen nur einen Hinweis an. Sie sperrt nicht. Die Play Integrity API wird laut unabhängigen Kompatibilitätstests nicht eingesetzt.[4] Österreich hat sich bewusst gegen einen Ausschluss entschieden.
Frankreich und Italien: Attestierungs-Negativbeispiel
In Bezug auf die Attestierungsarchitektur sind France Identité und die italienische IT-Wallet das Gegenmodell. Beide haben Play Integrity als Pflichtanforderung eingebaut. GrapheneOS-Nutzer scheitern an der Play-Integrity-Prüfung, die Geräte ohne Google-Dienste als nicht integer einstuft.[5] Es sind die ersten nationalen EUDI-Wallet-Implementierungen, bei denen sich die Folgen einer Play-Integrity-Pflicht konkret zeigen.
05 · Der politische Kontext05Google lobbyiert im Bundestag für seine eigene Infrastruktur
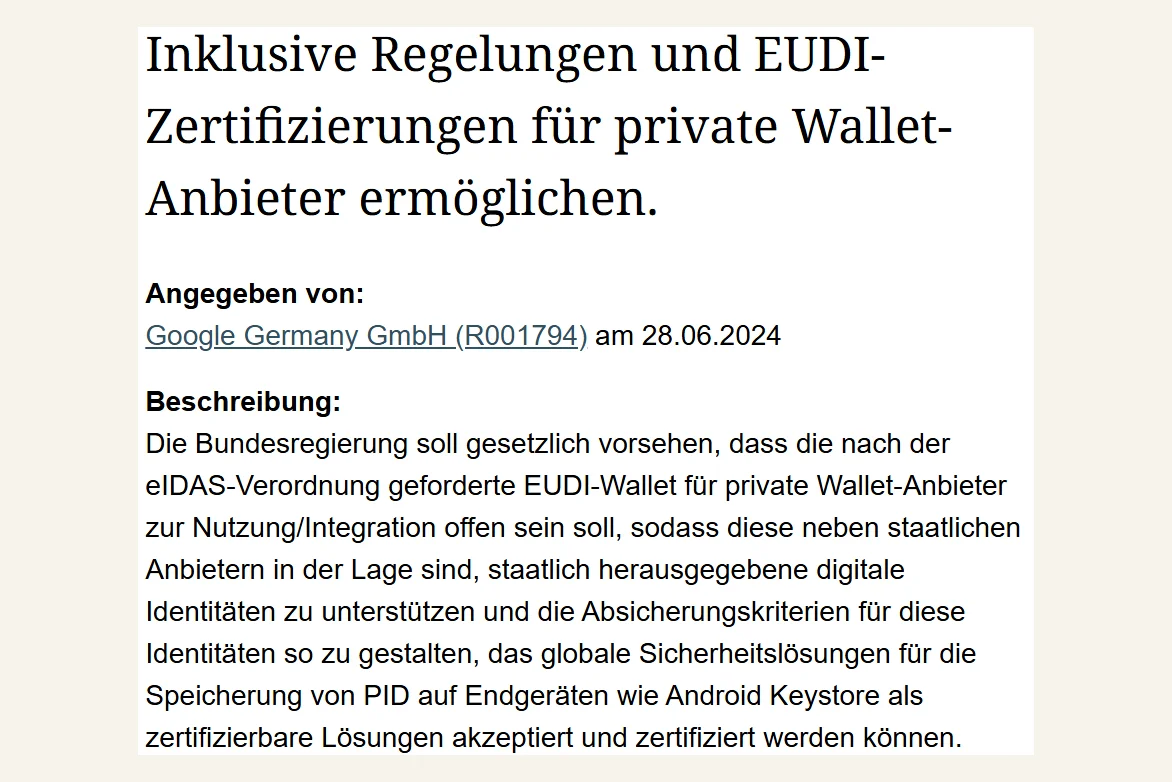
Im Lobbyregister des Bundestags hat Google Germany GmbH einen Eintrag zu EUDI-Wallet-Zertifizierungen hinterlegt. Kernforderung: Der Gesetzgeber solle sicherstellen, dass Googles eigene Sicherheitsinfrastruktur als zertifizierbare Lösung anerkannt wird.[6]
„[Der Gesetzgeber solle sicherstellen, dass] globale Sicherheitslösungen für die PID-Speicherung auf Endgeräten wie Android Keystore als zertifizierbare Lösungen akzeptiert [werden]."— Google Germany GmbH, Lobbyregister Bundestag, RV0009274/13085 (Juni 2024) [6]
Android Keystore ist der Schlüsselspeicher des Betriebssystems. Google entwickelt ihn als Teil des quelloffenen Android, er steht deshalb auch auf alternativen Systemen wie GrapheneOS zur Verfügung. Die Forderung selbst schließt solche Geräte also nicht aus. Sie zielt darauf, dass der Schlüsselspeicher des Telefons als zertifizierbarer Ort für die Ausweisdaten gilt. Ausgeschlossen werden alternative Systeme erst durch die Play-Integrity-Prüfung aus Kapitel 02, die Geräte ohne zertifizierte Google-Dienste nicht oder nur eingeschränkt bestehen.
netzpolitik.org berichtete im Oktober 2024, dass Google im Rahmen eines deutschen Prototypenwettbewerbs für die EUDI-Wallet ausgewählt wurde, obwohl ein Jurymitglied explizit dagegen stimmte. Die Kritik: Die Bundesregierung proklamiere „digitale Souveränität", beauftrage aber gleichzeitig Google mit dem Referenz-Prototyp.[7]
Wie strukturelle Abhängigkeiten von US-Konzerninfrastruktur bei staatlichen Sicherheitsprojekten funktionieren, zeigt auch das Beispiel Palantir und deutsche Sicherheitsbehörden.
Ziel und Umsetzung
Die EUDI-Wallet soll die digitale Abhängigkeit Europas von US-Konzernen reduzieren. Wenn sie zugleich Google Play Services voraussetzt, erzeugt sie eine neue Abhängigkeit.
06Es gibt eine technisch bessere Alternative
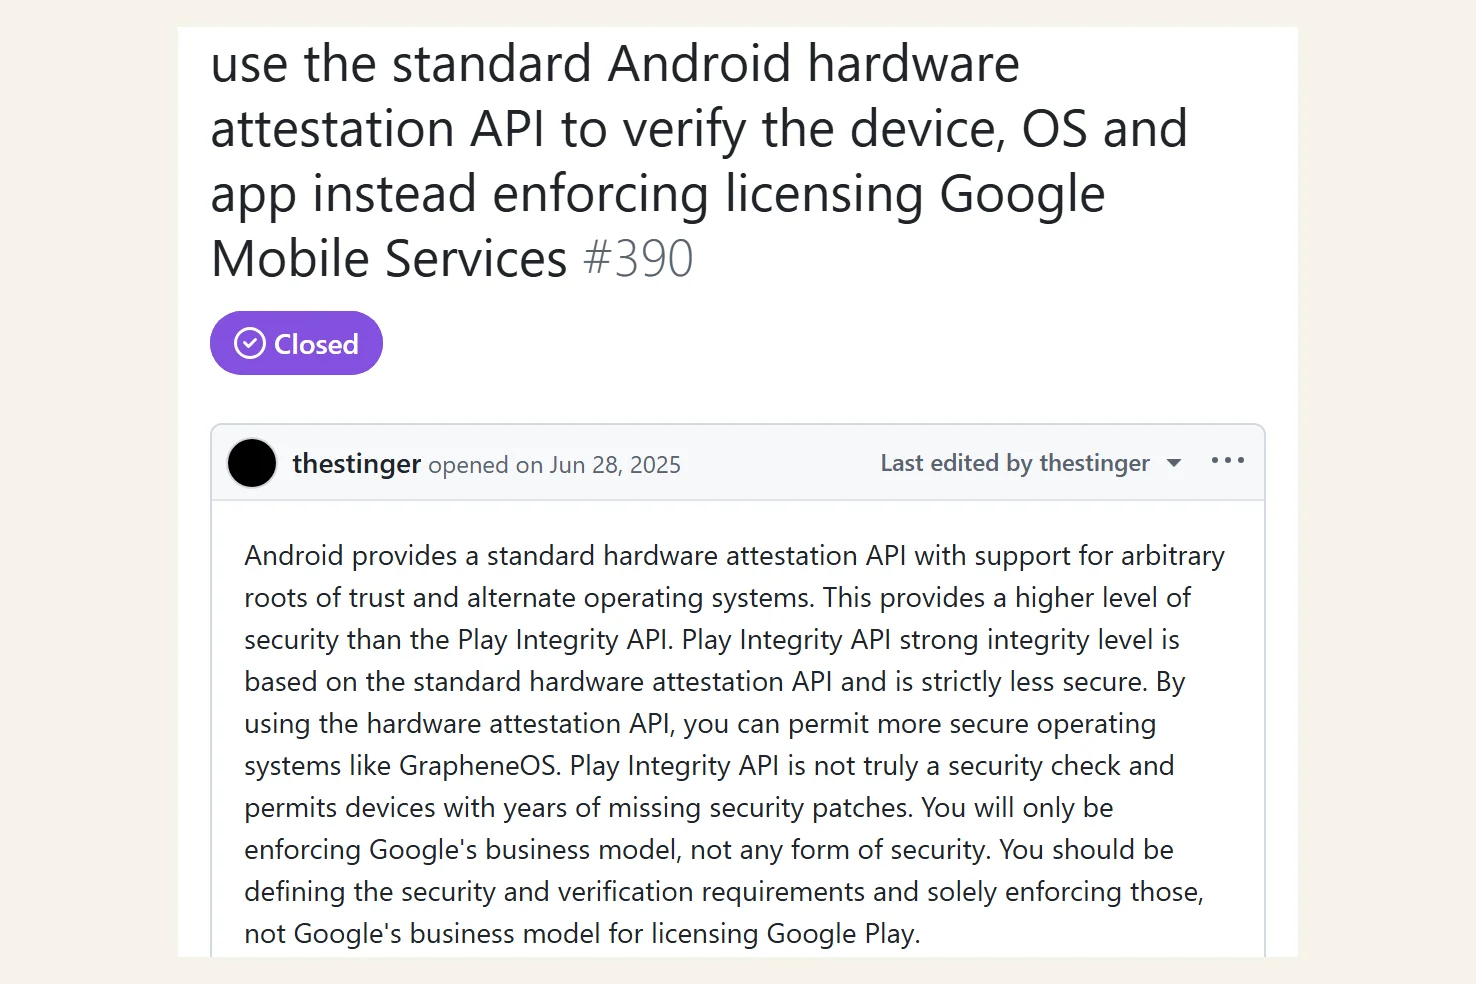
Die Android Hardware Attestation API ist seit Android 8 auf allen Geräten verfügbar, ohne Google, ohne proprietäres Backend, hardwaregebunden. GrapheneOS hat eine öffentlich zugängliche Anleitung veröffentlicht, wie Entwickler ihre Apps kompatibel mit dieser API und damit mit alternativen Android-Systemen machen können.[2]
Im offiziellen GitHub-Repository der EU-EUDI-Wallet haben Entwickler das gefordert: In Issue #390 wurde beantragt, die Hardware Attestation API statt Play Integrity zu verwenden. Der Issue wurde geschlossen, allerdings ohne eine klare Aussage, dass Play Integrity damit abgeschafft wurde. Der Verweis auf OWASP MASVSMASVSMobile Application Security Verification Standard: ein Sicherheitsstandard für mobile Apps, herausgegeben von der Open Web Application Security Project (OWASP) Foundation. Er beschreibt, welche Sicherheitsanforderungen eine App erfüllen soll, lässt aber bei der konkreten technischen Umsetzung verschiedene Wege zu.-Compliance lässt „verschiedene Methoden" zu. Welche konkret gewählt wird, bleibt offen.[8][11]
Parallel forscht die staatliche Innovationsagentur SPRIND im Rahmen ihrer EUDI-Wallet-Challenge an alternativen Architekturansätzen, darunter Varianten, die ohne Google- oder Apple-Abhängigkeit auskommen.[9] Ob und wann solche Ansätze in die reguläre Wallet einfließen, ist nicht bekannt.
07Was für die Deutschland-App noch offen ist
Die finale Produktionsversion der Deutschland-App, entwickelt von SAP, T-Systems und Schwarz Digits (Letztere für den integrierten Messenger Wire) und geplant für Januar 2027, existiert zum Zeitpunkt dieses Artikels noch nicht. Die offizielle Architektur-Dokumentation des BMI schreibt MEETS_STRONG_INTEGRITY als Standard vor, ohne explizite Ausnahme für alternative Android-Systeme.
Ob der BfDIBfDIBundesbeauftragter für den Datenschutz und die Informationsfreiheit, die unabhängige Datenschutzbehörde des Bundes. das Thema aufgreift, ist offen: Eine öffentliche Stellungnahme zur Attestierungsfrage war nach Recherche der Redaktion bis April 2026 nicht auffindbar. Auch die Frage, ob eine Play-Integrity-Pflicht gegen den Digital Markets ActDigital Markets Act (DMA)Ein EU-Gesetz, das große Technologiekonzerne (sogenannte „Gatekeeper") reguliert und Wettbewerber schützen soll. Es könnte relevant sein, wenn staatliche Apps auf proprietäre Infrastruktur eines Gatekeepers angewiesen sind. verstößt, der solche strukturellen Abhängigkeiten von großen Plattformen regulieren soll, wurde bislang rechtlich nicht bewertet.[10]
AusweisApp ohne Google-Abhängigkeit
Sie ist auf F-Droid verfügbar, ohne Play Integrity, und funktioniert auf GrapheneOS.
Alle Angaben nach bestem Wissen, nachprüfbar.
BMI / OpenCoDE: Establishing App Integrity — German National EUDI Wallet Architecture Documentation
Primärquelle: MEETS_STRONG_INTEGRITY als Android-Standard; Eingeständnis fehlender Transparenz über Google-Backend
GrapheneOS: Attestation Compatibility Guide
Technische Anleitung für Entwickler zur Nutzung der Hardware Attestation API; Grundlage für GrapheneOS-Kompatibilität
F-Droid: AusweisApp
Staatliche eID-App im alternativen App-Store ohne Google Play Services verfügbar
PrivSec-dev: ID Austria (government eID) Kompatibilitätsbericht #794
Unabhängiger Test: ID Austria nutzt keine Play Integrity API; funktioniert auf GrapheneOS
GitHub: EUDI Wallet Android UI — Issue #287: Please remove the requirement for Google Play Integrity
Dokumentation, dass France Identité und IT-Wallet (Italien) ctsProfileMatch nutzen; GrapheneOS-Nutzer ausgeschlossen
Lobbyregister Bundestag: Google Germany GmbH — RV0009274/13085 (Juni 2024)
Lobbyeintrag: Google fordert Anerkennung von „Android Keystore" als zertifizierbare Lösung für EUDI-Wallet
netzpolitik.org: Digitale Brieftasche — Google darf sich beim Wallet-Wettbewerb „draufsetzen" (Oktober 2024)
Google im Prototypenwettbewerb; Jurymitglied stimmte dagegen; Widerspruch zur digitalen Souveränität
GitHub: EUDI Wallet Android UI — Issue #390: Use standard Android hardware attestation API
Forderung nach Hardware Attestation statt Play Integrity; als COMPLETED geschlossen, ohne Play Integrity explizit abzuschaffen
SPRIND: EUDI Wallet Prototypes
Forschung zu SIM-Karte als alternatives Secure Element ohne Google/Apple-Abhängigkeit
netzpolitik.org: FAQ zur EUDI-Wallet (2026)
Datenschutzrisiken der deutschen EUDI-Wallet-Architektur; signierte-Daten-Problem
EUDI ARF: Architecture and Reference Framework v2.4.0
Offizielle EU-Spezifikation zur Wallet-Architektur; behandelt Attestierung auf abstrakter Ebene (Wallet Unit Attestation)