01Vom Kalten Krieg zum globalen Datennetz
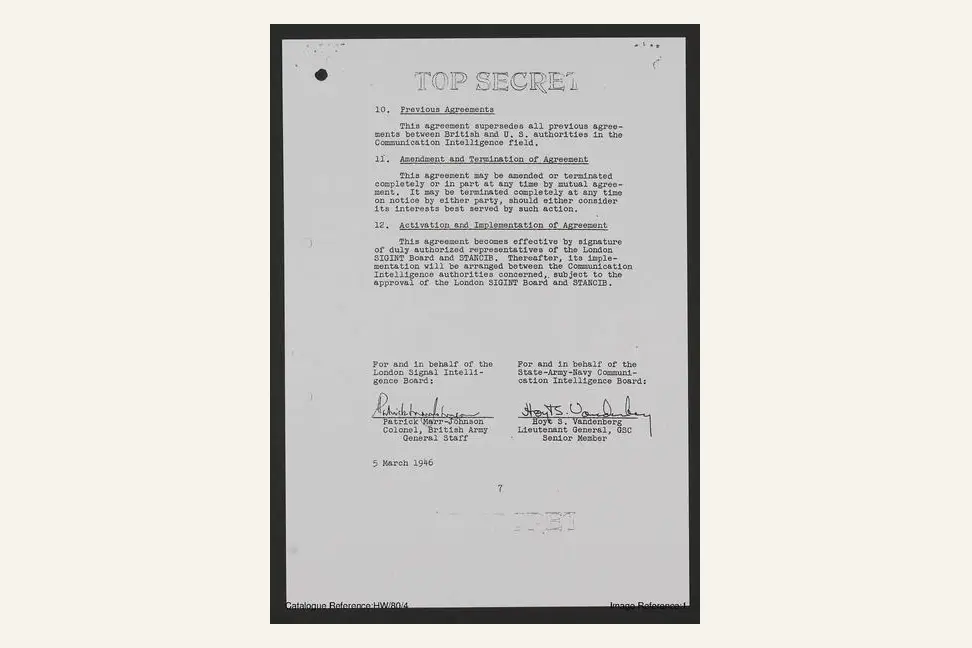
Die Geschichte beginnt am Ende des Zweiten Weltkriegs. 1946 unterzeichneten die USA und Großbritannien das UKUSA-AbkommenUKUSADas geheime Abkommen von 1946 zwischen USA und UK zur gemeinsamen Signalaufklärung. Bildet die Grundlage für alle Eyes-Allianzen und wurde erst 2010 offiziell bestätigt., ursprünglich gedacht zur gemeinsamen Signals IntelligenceSIGINTSignalaufklärung - das Abfangen und Auswerten elektronischer Kommunikation: Telefonate, E-Mails, Internetverkehr, Funksprüche. Die Kerntätigkeit aller Eyes-Geheimdienste. (SIGINT) gegen die Sowjetunion. Was als militärisches Bündnis startete, entwickelte sich in 80 Jahren zu einer weltweiten Überwachungsinfrastruktur.
Heute besteht das Netz aus drei konzentrischen Ringen, jeweils mit unterschiedlichen Zugangsrechten und Pflichten:
Deutschland ist Teil der 14 Eyes.
Der Bundesnachrichtendienst (BND) und das Bundesamt für Verfassungsschutz (BfV) kooperieren aktiv mit dem Netzwerk. NSA-Dokumente aus dem Snowden-Leak zeigten: Die NSA arbeitete daran, die deutsche Regierung zu beeinflussen, Datenschutzgesetze „auf lange Sicht laxer auszulegen". Das BfV erhielt außerdem Zugriff auf das NSA-Überwachungswerkzeug XKeyscore. Die zuständige Abteilungsleiterin sagte vor dem NSA-Untersuchungsausschuss des Bundestages: „Wir wissen nicht, was das Ding tut, wenn es ans Internet angeschlossen wird."
02PRISM, XKeyscore, Tempora: Die Werkzeuge
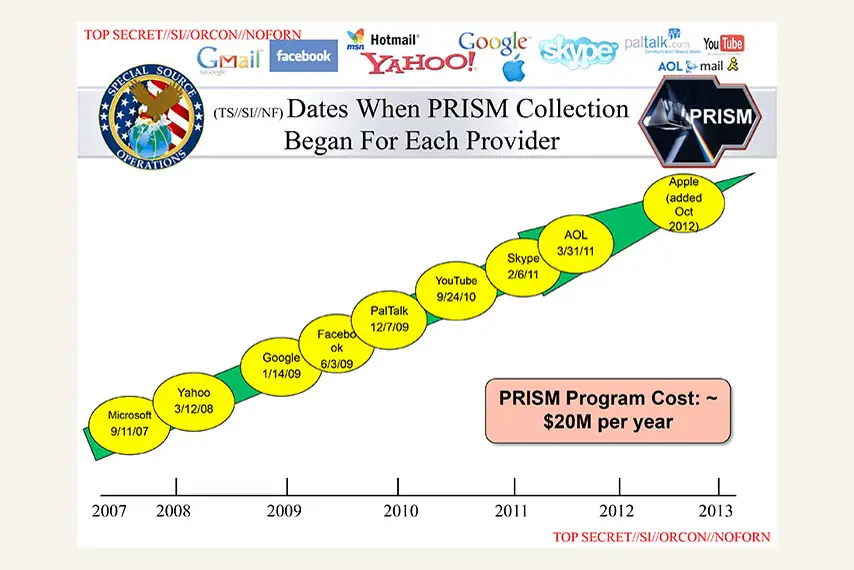
Snowdens Leaks legten 2013 eine vernetzte Infrastruktur aus spezialisierten Programmen offen. Jedes hat eine andere Funktion. Zusammen ergeben sie ein System, das prinzipiell die gesamte Internetkommunikation erfassen kann.
03Wie Staaten ihre eigenen Bürger legal ausspionieren
Rechtlich am schwersten wiegt, wie die Eyes-Allianzen dabei die nationalen Datenschutzgesetze umgehen. So funktioniert der Mechanismus:
Konkret belegt
GCHQ überwachte nachweislich US-Bürger auf Bitte der NSA. Die NSA überwachte Deutsche, darunter Angela Merkel. Dabei half der BND, der Daten über europäische und deutsche Ziele an die NSA weiterleitete. Damit spionierte der deutsche Geheimdienst de facto zugunsten der USA gegen seine eigenen Bürger und Verbündeten.
Was genau wird gesammelt?
Die Allianzen beschränken sich längst nicht auf Telefonate von Terrormitgliedern. Snowdens Dokumente, bestätigt durch Gerichtsverfahren und parlamentarische Untersuchungsausschüsse in Deutschland, UK und den USA, zeigen:
| Datenkategorie | Erfasst durch | Umfang |
|---|---|---|
| E-Mails (Inhalt) | PRISM, MUSCULAR | Massenweise, ohne konkreten Verdacht |
| Browser-Verläufe | XKeyscore | Real-Time, keine Autorisierung nötig |
| Telefon-MetadatenMetadatenNicht der Inhalt, sondern die Umstände der Kommunikation: Wer hat wann wen angerufen, wie lange, von wo. NSA-Chef Michael Hayden sagte: "Wir töten Menschen auf Basis von Metadaten." | NSA (Verizon-Beschluss) | Alle Verbindungen, täglich |
| Soziale Netzwerke | PRISM | Facebook, Google, Skype direkt |
| Cloud-Daten | MUSCULAR | Google Drive, Dropbox etc. ungenehmigt |
| Verschlüsselte Kommunikation | BULLRUN/EDGEHILL | Teilweise kompromittiert via Backdoors |
| Tor-Nutzer | NSA + GCHQ gemeinsam | Deanonymisierungsversuche, teils erfolgreich |
04Die Chronologie einer globalen Erschütterung
05Kein Terrorist? Trotzdem betroffen.
Das häufigste Missverständnis: „Ich habe nichts zu verbergen, also bin ich sicher." Diese Annahme übersieht, wie Massenüberwachung arbeitet:
Beifang-Überwachung
Massenüberwachung erfasst nie nur Zielpersonen. Millionen unbescholtener Bürger werden miterfasst, weil sie mit einer Zielperson kommunizieren, ähnliche Suchbegriffe verwenden oder schlicht zur falschen Zeit am falschen Ort sind. Snowdens Dokumente bestätigten: US-Bürger wurden trotz Verfassungsschutz „routinemäßig als Beifang eingesogen".
Was mit deinen Daten passiert und wo die Eyes-Allianz Einfluss hat
Wenn du eine App nutzt, die Server in einem 5-Eyes-Land hat, kann theoretisch Folgendes passieren:
Besonders problematisch ist die Situation für Journalisten, Aktivisten, Anwälte und alle, die mit sensiblen Informationen arbeiten. Quellenschutz ist in der Eyes-Welt faktisch unmöglich, wenn Kommunikation über US- oder UK-Server läuft. Die britische Regierung ließ 2013 den Partner des Guardian-Journalisten Glenn Greenwald neun Stunden lang am Heathrow-Flughafen festhalten und verhörte ihn unter Anti-Terror-Gesetzen, um Informationen über Snowdens Dokumente zu erhalten.
Die Freiheits-Frage
Untersuchungen zeigen, dass Menschen ihr Verhalten ändern, wenn sie wissen, dass sie beobachtet werden, auch wenn sie nichts Verbotenes tun. Überwachung schränkt freie Meinungsäußerung, politischen Aktivismus und die Bereitschaft zur Privatsphäre faktisch ein. Damit betrifft Überwachung auch die demokratische Teilhabe.
VPNs und Cloud-Dienste: Was die Eyes-Allianz für deine Alltagstechnologie bedeutet
Rechtlich gilt: Wenn ein VPN-Anbieter oder Cloud-Dienst seinen Sitz in einem Eyes-Land hat, können die dortigen Behörden Datenzugang erzwingen und den Anbieter gesetzlich verpflichten, darüber zu schweigen. Konkrete Fälle:
- Hushmail (Kanada, 5 Eyes): Übergab 2007 zwölf CDs mit verschlüsselten E-Mails an das FBI, dazu den gespeicherten Schlüssel zum Entschlüsseln.
- IPVanish (USA, 5 Eyes): Galt als „No-Logs"-VPN. Führte Nutzerlogs und ermöglichte damit der Homeland Security, einen Nutzer zu identifizieren.
- Riseup (USA, 5 Eyes): Gab Nutzerdaten an das FBI heraus, um Contempt-of-Court-Verfahren zu vermeiden.
- Tuta (ehemals Tutanota, Deutschland, 14 Eyes): Wurde 2020 von einem deutschen Regionalgericht verpflichtet, für ein einzelnes Konto Echtzeit-TKÜ durchzuführen, also unverschlüsselte Mails abzufangen, bevor sie verschlüsselt werden. Die Ende-zu-Ende-Verschlüsselung selbst wurde nicht gebrochen und kein Backdoor eingebaut. Tuta kooperiert mit rechtmäßigen TKÜ-Anordnungen, hält aber an seiner Verschlüsselungsarchitektur fest.
- Apple iCloud (USA, 5 Eyes): Das britische Home Office stellte Apple im Januar 2025 eine geheime Verfügung (Technical Capability Notice) aus. Darin forderte es einen globalen Backdoor-Zugang zu Ende-zu-Ende-verschlüsselten iCloud-Backups. Apple reagierte: Es deaktivierte die Advanced Data Protection für alle britischen Nutzer. Unter US-Druck (u. a. Vance, Gabbard) gab die UK vor, die Verfügung fallen zu lassen, richtete aber zeitnah eine engere Nachfolgeforderung für britische Nutzerdaten. Der Rechtsstreit ist ungelöst.
06Schutz in einer überwachten Welt
Vollständige Anonymität ist nahezu unmöglich. Wer aber risikobewusster agieren will, kann konkrete Maßnahmen ergreifen:
Zur Einordnung
Kein Eyes-Land ist automatisch „böse": Terrorismusabwehr und Cybersicherheit sind legitime Ziele. Die Kritik richtet sich gegen Massenüberwachung unbescholtener Bürger ohne konkrete Verdachtsmomente, gegen die Umgehung nationaler Rechtsstaatlichkeit durch gegenseitige Spionage und gegen fehlende demokratische Kontrolle über diese Infrastrukturen.
Fazit: Was das für dich bedeutet
Die Eyes-Allianzen sind offiziell bestätigt und durch Gerichtsverfahren und parlamentarische Ausschüsse dokumentiert. Deutschland ist Teil des Systems. Die Programme laufen weiter. Für den Datenschutz zählt deshalb, wo ein Dienst seinen Sitz hat, wo seine Server stehen und welche Behörden dort im Ernstfall auf die Daten zugreifen dürfen.
Alle Angaben nach bestem Wissen, nachprüfbar.
Tuta Mail — „Fourteen Eyes Countries: How does this alliance affect your privacy?"
Umfassende Erklärung der Eyes-Allianzen inkl. Snowdens Enthüllungen und praktischen Schutzmaßnahmen (Jan. 2026)
Privacy Affairs — „What Are the 5, 9, and 14 Eyes Countries?"
Detaillierte Übersicht aller Mitgliedsländer mit jeweiliger Rechtslage und Geheimdienstbehörden
Comparitech — „A guide to the 5, 9, and 14 Eyes Alliances"
Erklärt welche Daten gesammelt werden, welche Programme eingesetzt werden und wie VPN-Nutzer betroffen sind
CyberNews — „Five, Nine, and Fourteen Eyes alliances explained"
Erklärt die Hushmail-, IPVanish- und Riseup-Fälle sowie Verschlüsselungs-Backdoors durch BULLRUN/EDGEHILL
Privacy Journal — „What are the Five Eyes, Nine Eyes, & 14 Eyes?"
Erklärt den gegenseitigen Spionage-Trick und wie Staaten ihre eigenen Datenschutzgesetze legal umgehen
Privacy Journal — „Edward Snowden & the NSA PRISM Program: 2026 Update"
Detaillierte Beschreibung von PRISM, XKeyscore, Tempora, MUSCULAR, BULLRUN und weiteren Programmen
Wikipedia (DE) — XKeyscore
Deutsche Wikipedia-Artikel zu XKeyscore mit BND/BfV-Beteiligung und Operation Dunhammer (dänischer Geheimdienst)
Wikipedia — Snowden Disclosures
Umfassende Dokumentation aller Enthüllungen, bestätigter Fakten und beteiligter Länder auf Basis von Primärdokumenten
Heise Online — „NSA-Überwachungsskandal: Von PRISM, Tempora, XKeyScore und dem Supergrundrecht"
Chronologischer Überblick des deutschen IT-Fachmediums über alle Enthüllungen (Aug. 2013, historisch)
VPN Overview — „5 Eyes, 9 Eyes, 14 Eyes Alliances: Everything You Need to Know"
Praktische Anleitung zur Selbst-Schutzmaßnahmen, Bewertung von VPN-Providern nach Jurisdiktion und Datenschutzrisiken
CBS News — „A key spy authority, Section 702, expired due to inaction in Congress" (13. Juni 2026)
Section 702 ist ausgelaufen, weil der Kongress keine Verlängerung beschlossen hat. Die Überwachung läuft unter den Genehmigungen des FISA-Gerichts bis mindestens 17. März 2027 weiter.